小さな会社のサイバー対策は、WEB集客の最初から「基本の徹底」を構築する

私達がホームページを作る前に、ローカルビジネスのリスクから構造設計する事。
セキュリティリスクは、小さな会社ほど一撃でくらってしまうからこそ
きちんと考えて持続可能な構造の上で、デザインを開始します。
今回は、世界中で、国内でもニュースになっているリスク管理についてハーバードの記事から考えてみました。つまりせっかくweb集客伴走して売り上げが上がっても、一気に業務が止まるからです。お客様がわからないからこそ、基本の設計を安全に構成したいと考えます。
「人間であることを確認してください」
「エラーを直すには、WindowsキーとRを押してください」
「次にCtrlとV、Enterを押してください」
一見、普通の認証画面や修復手順に見えるかもしれません。
しかし、これはMicrosoftが注意を促している「ClickFix」という攻撃で使われる流れです。
Windowsの
「ファイル名を指定して実行」を開かせ、
クリップボードに用意された命令を利用者自身に実行させます。
社員全員が、攻撃の技術を理解する必要はありません。
「この操作を求められたら止まる」
「自分で判断して先へ進まない」
「誰へ連絡するか決めておく」
この三つが必要です。
AIは攻撃側の時間と手間を減らす
HBRの記事は、AIによって攻撃者が次の作業を高速化しやすくなったと説明しています。
迷惑な話ですが、いつ、どこでそうなってしまうか、身近な出来事です。
企業や担当者に合わせたフィッシング文面の作成
公開されたネットワークやサービスの継続的な探索
脆弱性を利用する作業
認証情報の収集と整理
攻撃手順の自動化
一社ずつ時間をかけて調べなくても、広い範囲へ攻撃を試しやすくなっています。
一方で、AIや既存サービスは防御にも使えます。
ただし、HBR記事の中心は「AI製品を買えば安全になる」という話ではありません。
先に行うべきなのは、多要素認証、更新、分離したバックアップ、不要なデータや端末の整理などの基本対策です。
現在使っているMicrosoft 365やGoogle Workspaceなどにも、安全機能が含まれている場合があります。
ただし、使える機能は契約プランや管理者設定によって異なります。「入っているはず」と思い込まず、管理画面や保守会社へ確認する必要があります。
ClickFixはHBR本文とは別の具体例
ClickFixは、HBR本文で紹介された事例ではありません。
AIで巧妙になる攻撃を、現場の操作へ置き換えて説明するための、Microsoftによる追加の一次情報です。
偽のCAPTCHAやエラー画面から、
Windowsキー+R
Ctrl+V
Enter
を求められたら、その時点で操作を止めます。
まだEnterを押していない場合は、貼り付けも実行もせず、画面を閉じて決められた連絡先へ報告します。
すでに実行してしまった場合は、その端末を使い続けず、有線LAN、Wi-Fi、Bluetoothなどのネットワークから切り離します。疑わしい端末でメール送信やパスワード変更を続けず、別の端末や電話から保守会社・担当者へ連絡します。
私の経験は、ClickFixの証拠ではありません
web集客するからこそリスク管理構造を創る。
私自身、過去にクレジットカード情報を盗まれ、カードをすべて変更した経験があります。
これがClickFixによるものだった、という話ではありません。
知り合いでもコミュニティのアカウントを乗っ取られて、クライアントに一斉に偽の請求書を送信されたのをみました。
ああ、この人 二段階認証もしてないんだな・・・と、思いましたが
一件の経験だけで、すべての被害原因を説明することもできません。
ただ、被害が起きた後に原因を特定する難しさを経験したからこそ、
日頃から「ここで止まる」という基準を決める重要性を感じています。
AIを使ってはいけないのではありません。
投稿案はAIに作らせても、公開は人が確認する。
メール文はAIに作らせても、送信は人が行う。
匿名化した相談記録は整理させても、顧客情報そのものは安易に入力しない。
AIにブラウザを触らせる時には、環境そのものを変える
専用PCを用意するなどの物理的分離など。
AIに任せるのは、仕事全体ではなく、一業務の一工程です。
新しい製品を買う前に確認すること
使用中の端末、クラウド、管理者アカウントを把握する
使っていないアカウントや古い端末を停止する
多要素認証と更新を有効にする
バックアップを通常環境から分け、復元できるか確かめる
顧客情報や財務情報を未承認のAIへ入力しない
怪しい画面が出たときの停止・連絡手順を決める
これらは、米国CISAも中小企業向けの基本対策として挙げている内容です。
基本対策を行った後で、
自社だけでは確認できない範囲を保守会社やセキュリティ専門家へ相談します。
個人用PC内でAIを遊んでいるならいいですが
(でも、それもいやですよね)
クライアント情報となると
士業・医療・福祉・美容・ホテルなど
結構詐欺師にとって美味しい顧客だーターベースがあります。
私の伴走支援でも、AIの操作方法だけではなく、
何をAIへ入力してよいか
どの操作で止めるか
誰が確認するか
どの段階で専門家へ戻すか
まで業務の中に組み込みます。
心配な場合にはGoogleworkspaceの法人契約内で
エージェントを動かす。
ローカルで動かすエージェントだとしても
AIがいろいろできるようになっていく中で
調子に乗らない。
😉WEB集客と同時に走らせる基本ルール
図

小さな会社では、
「分ける・止まる・知らせる」を先に決める
プロンプトの前に基本的な注意事項と方法を上げておきます。
最近、個人情報の漏えいやアカウント乗っ取りのニュースを目にする機会が増えました。
この記事を書いている2026年10月、国内の法人向けクラウドサービス「IDCFクラウド」の一部がランサムウェア攻撃を受けました。
影響を受けたのは、495の企業や自治体です。
仮想サーバーが停止し、ホームページだけでなく、業務システムにも影響が広がりました。
IDCフロンティアは、一部のデータについて、取り出しや復元が困難な見通しであると発表しています。
そして、データを戻すには、利用企業自身が保持しているバックアップから復元する必要があると説明しています。
これは「クラウドは危険だから使わない方がよい」という話ではありません。
クラウド事業者の設備を利用していても、
そこで障害が起きたときに、
自社の事業をどう再開するのか
は別に考える必要があるということです。
つまりは 自分の事業は自分でしか守れない。
AIを使えば使うほど、海外の英文メールに慣れていきます。
あちこちで拾ったスキルの中に何が入っているか
確かめられますか?
同じ環境、
同じ管理アカウント、
同じクラウドの中
だけにバックアップを置いていては、
被害を受けたときに一緒に使えなくなる可能性があります。
必要なのは、被害を受けた環境から切り離されたバックアップと、
そこから実際に会社のシステムを戻せるかどうかの確認です。
AIによって翻訳や文章作成の壁が下がり、攻撃者が不自然さの少ない日本語のフィッシングメールを作りやすくなっていることも、IPAの資料で指摘されています。
以前のように、「日本語がおかしいから偽物だ」とは判断できません。
私の周囲でも、英文の不審なメールが届く、
WhatsAppなどで見覚えのない確認連絡が来る、
知り合いから「アカウントを乗っ取られた」と聞く、
といったことが珍しくなくなりました。
仕事するならセキュリティソフトをPC/スマホに入れるのは常識だとしても
AI攻撃はウイルスではないし
詐欺サイトかどうかの前に、アクション指示であなた自身の行動で発動するプログラム。
AI活用が広がり、海外事業者のAIやクラウドサービスを使う機会も増えています。
ただし、海外企業や英文の連絡自体が危険なのではありません。
確認する入口や、情報を預ける場所が増えたからこそ、
会社として「何を確認し、どの画面で止まるか」を決めておく必要があります。
医療・福祉・士業など、要配慮個人情報や職務上の秘密を扱う方には、私はまず、機密情報を扱う環境と一般的なクラウドAIを利用する環境を分けられないか提案しています。
可能であれば、PCそのものを分ける。
そこまで難しい場合でも、
OSの利用者
ブラウザプロフィール
ログインアカウント
データの保存先
クラウドの同期先
を分けます。
ただし、ブラウザプロフィールを分けることと、PCを物理的に分けることは同じではありません。
同じパソコンのOS自体が侵害された場合、ブラウザプロフィールを分けているだけでは防げないことがあります。
また、SaaSを利用すれば自動的に安全になるわけでもありません。
いつものパソコンからAIを使う場合は、
個人アカウントで自由にチャットサービスを使うのではなく、
会社が利用を認め、データの取扱条件を確認した法人向けサービスに限定する。
そのうえで、
入力内容が学習に利用されるか
データがどの国や地域で保存されるか
保存期間と削除方法
誰がデータへアクセスできるか
管理者が利用状況を確認できるか
多要素認証を設定できるか
まで確認します。
個人情報や医療情報、 相談内容、 顧客名、 未公開資料などは、 入力してよいことが確認できるまで、そのままAIへ入れないことが基本です。 個人データを生成AIへ入力する場合は、 利用目的や、サービス提供事業者による学習利用などを確認する必要があると、 個人情報保護委員会も注意を促しています。

こんな画面が出たら、その場で止まる
特に現場で止まってほしいのは、次のような場面です。
メールやメッセージのリンクから、突然ログイン画面が開いた
GoogleやMicrosoftのメール、連絡先、ファイルへのアクセス許可を求められた
自分が操作していないのに、認証コードやログイン承認が届いた
「本人確認のため」として、Windowsキー+Rを押すよう求められた
文字列をコピーし、貼り付けてEnterを押すよう求められた
アプリ、拡張機能、更新ファイルのインストールを求められた
急な送金、QRコードの読み取り、認証コードの返信を求められた
その場では、入力、承認、貼り付け、実行をしない。
一度画面を閉じ、登録済みのブックマークや公式アプリから入り直して確認します。
連絡してきた人へ確認するとき
も、メッセージに書かれた電話番号や返信先ではなく、以前から知っている電話番号など別の経路を使います。
クリックしただけなら、すぐに隠さない
リンクを開いただけで、情報入力、ダウンロード、インストール、権限承認をしていなければ、直ちに情報が盗まれたと決めつける必要はありません。

一方で、
IDやパスワードを入力した
認証コードを伝えた
身に覚えのないログインを承認した
ファイルをダウンロードして実行した
アプリや拡張機能を入れた
メールやファイルへのアクセスを許可した
場合は、隠してそのまま仕事を続けないことが大切です。
時刻、送信元、URL、表示された画面、自分が行った操作を記録して、
社内の決められた連絡先へ報告します。
パスワードを入力してしまった場合は、
別の安全な端末からパスワードを変更し、ログイン中の端末やセッションを解除します。
メールの自動転送設定、アカウントの復旧先、追加されたアプリや権限も確認します。
ファイルを実行した場合は、
その端末をネットワークから切り離し、専門家や保守担当者へ相談します。
盗まれたID・パスワードやアクセス情報が、
地下市場で取引され、別の攻撃に利用されることがあります。
だからこそ、「一度パスワードを変えたから終わり」ではなく、
ログイン履歴、転送設定、付与した権限、
ほかのサービスでの使い回しまで確認する必要があります。

ローカルビジネスの情シスがいない会社の 最初は基本から始める
最初に守るのは、会社のメール、クラウド保存、管理者アカウントです。
パスワードを使い回さない
多要素認証を設定する
対応しているサービスではパスキーを使う
身に覚えのない認証通知を承認しない
OS、ブラウザ、アプリを更新する
バックアップと復旧手順を確認する
何かあったときの連絡先を一枚にする
できれば「二段階認証」より、より正確な「多要素認証(MFA)」に統一します。
お金はかかりません。手間だけです。
小さな会社を守るために、最初から高額なセキュリティ製品をすべて揃える必要はありません。
まずは、「何を分けるか」「どの画面で止まるか」「誰へ知らせるか」を決め、現場で共有する。
基本を曖昧にしないことが、AI時代のサイバー攻撃に備える最初の一歩です。
※おまけ:多要素認証(MFA)てなに?
多要素認証(MFA)は、会社のアカウントに「もう一つ本人確認を加える仕組み」です。 お店でいえば、入口の鍵に加えて、入る人が本当に店主かを確認するイメージです。
例えば、予約システムにログインするとき、
IDとパスワードを入力する。
自分のスマホの認証アプリに表示されたコードを入力する。
両方が確認できたら、ログインできる。
これにより、パスワードを盗まれても、それだけでは侵入されにくくなります。 MFAは、異なる種類の本人確認を二つ以上組み合わせます。
ローカルビジネスでも、守るべきものは売上だけではありません。メールには取引先とのやり取り、予約システムにはお客様の情報、SNSには積み上げた信用があります。アカウントの乗っ取りは、営業を止める原因になり得ます。
導入は、会社のメールと、顧客情報・お金を扱うアカウントから始めると整理しやすいです。
守るアカウント | 守りたいもの |
会社のメール | 商談・請求書・他サービスのパスワード再設定 |
予約システム・顧客管理 | お客様の個人情報、予約履歴 |
ネットバンキング・決済 | 会社のお金、入金情報 |
ホームページ・SNS・Googleビジネスプロフィールの管理用アカウント | 集客の窓口、会社の信用 |
認証方法を選べる場合は、偽のログイン画面に強い、対応するパスキーやセキュリティキーを優先します。難しければ認証アプリを使い、SMSしか選べない場合も、追加の認証がない状態より保護を強められます。
運用では、次の三つをセットにしてください。
自分がログインしていないのに届いた承認通知は、承認しない。
認証コードを、電話やメールで相手に教えない。
スマホの故障・紛失に備え、復旧用コードを安全な場所に保管する。
経営者向けに一言で伝えるなら、
「MFAは、お客様の情報と会社の信用を守るための、デジタルの戸締まりです。」
★手順:認証アプリは、スマホに入れる「本人確認用のアプリ」です。
会社のメールや予約システムにログインするときに使う、一度限りの確認コードを表示します。代表的なものには、GoogleとMicrosoftの認証アプリがあります。対応するサービスなら、Google以外のアカウントにも使えます。
代表的なアプリ | 特徴・公式リンク |
Google Authenticator(Google 認証システム) | スマホに表示される確認コードを入力して本人確認します。公式の説明・インストール案内 |
Microsoft Authenticator | 確認コードのほか、対応サービスではスマホに届く通知を承認して本人確認できます。公式ダウンロード案内 |
アプリを入れるだけでは、設定は完了しません。 守りたいサービスとアプリを連携させる必要があります。一般的な流れは次のとおりです。
スマホに認証アプリをインストールする。
メールや予約システムの設定で、「セキュリティ」→「2段階認証」または「多要素認証」を開く。
認証方法で「認証アプリ」を選ぶ。
画面に表示されたQRコードを、認証アプリで読み取る。
アプリに表示された確認コードを入力して、登録を完了する。
※サービスによって、画面の名前や手順は異なります。
設定後は、ログイン時にパスワードに加えて、アプリの確認コードを入力します。毎回届くSMSを待つ代わりに、自分のスマホでコードを確認するイメージです。
最後に、スマホの故障・紛失に備えて、
サービスが発行する復旧用コード(バックアップコード)も安全に保管してください。
Googleでも、通常の認証ができないときのログイン手段として用意されています。
🎁経営者むけプロンプト
セキュリティルールをつくろう!
=======ここから=========
あなたは、中小企業の経営者と現場担当者が使用する
情報セキュリティ基本ルールを整理する支援者です。
高額な製品を勧めるのではなく、
現在の端末、契約サービス、データ、担当者を確認し、
最初に直すこと、現場が止まる条件、
専門家へ相談する範囲を明確にしてください。 【AI・クラウド利用環境】
1. 会社で利用しているAI・クラウドサービス
【ここに記入】
2. 個人アカウントと法人アカウントの区別
【ここに記入。分からなければ「未確認」】
3. AIへ入力する可能性がある情報
【ここに記入:顧客名、医療情報、相談内容、契約書、画像など】
4. AIへ入力してはいけないと決めている情報
【ここに記入】
5. 端末・OS利用者・ブラウザプロフィール・保存先の分離状況
【ここに記入】
6. 学習利用、保存期間、保存国、削除条件の確認状況
【ここに記入】
7. 多要素認証またはパスキーの設定状況
【ここに記入】
8. 不審な操作をした場合の社内連絡先
【ここに記入。なければ「未決定」】
【追加出力ルール】
次の3項目を追加で出力してください。
1. 今日中に止めるべき危険な利用
2. 30日以内に分けるべき端末・アカウント・データ
3. 不審な画面が出たときの「止まる・記録する・知らせる」手順
SaaSや専用PCを使うだけで安全と判断しないでください。
事実と未確認事項を分け、法律上の義務と任意の強化策を混同しないでください。
【入力禁止】
パスワード、認証コード、カード番号、顧客の実名、
秘密鍵、接続情報は入力しません。
固有名詞は「顧客A」「会計サービスA」などへ置き換えます。
【入力欄】
■会社と業務
業種:
<<<ここに記入>>>
従業員数:
<<<ここに記入>>>
停止すると困る業務:
<<<ここに記入>>>
■使用中のもの
パソコン・スマートフォン:
<<<台数と種類を記入>>>
メール・ファイル共有・会計・顧客管理:
<<<ここに記入>>>
ホームページ・予約・EC・決済:
<<<ここに記入>>>
管理者アカウントの担当者:
<<<ここに記入>>>
■現在の対策
多要素認証を設定したサービス:
<<<ここに記入>>>
更新の管理方法:
<<<ここに記入>>>
バックアップの保存場所:
<<<ここに記入>>>
最後に復元確認した時期:
<<<ここに記入>>>
使っていないアカウント・端末:
<<<ここに記入>>>
■AI利用
使用を認めているAI:
<<<ここに記入>>>
入力してよい情報:
<<<ここに記入>>>
入力禁止の情報:
<<<ここに記入>>>
■停止・連絡体制
怪しい画面が出たときの連絡先:
<<<ここに記入>>>
夜間・休日の連絡先:
<<<ここに記入>>>
Windowsキー+R、Ctrl+V、Enterを
画面から求められた場合のルール:
<<<ここに記入>>>
■外部支援
保守会社・IT担当・専門家:
<<<ここに記入>>>
現在の契約で使える安全機能を確認したか:
<<<確認済み・未確認>>>
【処理ルール】
1. 入力されていない事実は推測しない。
2. 不足情報は「未確認」と表示する。
3. 事実、会社方針、推測、専門家確認を分ける。
4. 新製品購入を最初の解決策にしない。
5. 契約サービスの機能を、利用できると断定しない。
6. AIで安全性、法令適合、事故原因を確定しない。
7. 機密情報を公開型AIへ入力させない。
8. 海外法制度を日本企業へそのまま適用しない。
9. 実行前の停止と、実行後の事故対応を分ける。
10. 侵入テストや攻撃を再現する手順は出力しない。
11. 恐怖訴求、特定製品への誘導、効果保証をしない。
12. 各対策へ担当者、期限、完了確認方法を付ける。
【出力形式】
# 1.最初の結論
・最優先事項
・今すぐ止める操作
・新規購入前に確認すること
# 2.未確認情報
| 未確認事項 | 必要な理由 | 確認する相手 |
# 3.基本対策
| 対策 | 現状 | 次の作業 | 担当者 | 期限 | 完了の証拠 |
次の順で整理する。
1. 端末・サービス・管理者アカウント
2. 多要素認証
3. 更新
4. 不要なアカウント・端末・データ
5. 分離したバックアップと復元確認
6. AIへの入力ルール
7. 停止・報告ルール
# 4.現場の停止ルール
| この画面・指示なら | 止める操作 | やってはいけないこと | 連絡先 |
ClickFixの例を必ず一行含める。
# 5.AI利用ルール
・入力してよい情報
・入力禁止の情報
・承認が必要な利用
・人が確認する項目
・残す利用記録
# 6.既存契約で確認する機能
| サービス | 確認する設定 | 契約確認 | 確認担当 |
# 7.30日計画
1週目から4週目まで、各週三項目以内で提示。
# 8.専門家へ渡す質問
自社だけで判断しない項目を質問文にする。
# 9.全社員への共有文
怪しい画面が出たときの停止・連絡ルールを
300字以内で作成する。
==========ここまで============-
👀小さな会社のバックアップサーバーの情報 2026年10月8日時点の公式情報で整理すると、ランサムウェア対策まで考えたバックアップサービスはあります。
ただし、次の3種類を分けて選ぶ必要があります。
バックアップから復旧まで任せられるサービス
削除・改変されにくい安全な保管庫
Microsoft 365/Google Workspace専用バックアップ
IPAも、複数媒体・オフサイト保管に加えて「定期的に復元できるか確認する」ことを勧めています。
⚽️
1.PC・NAS・サーバーをまとめて守る候補
サービス主な対象不変バックアップ公開料金の目安注意点
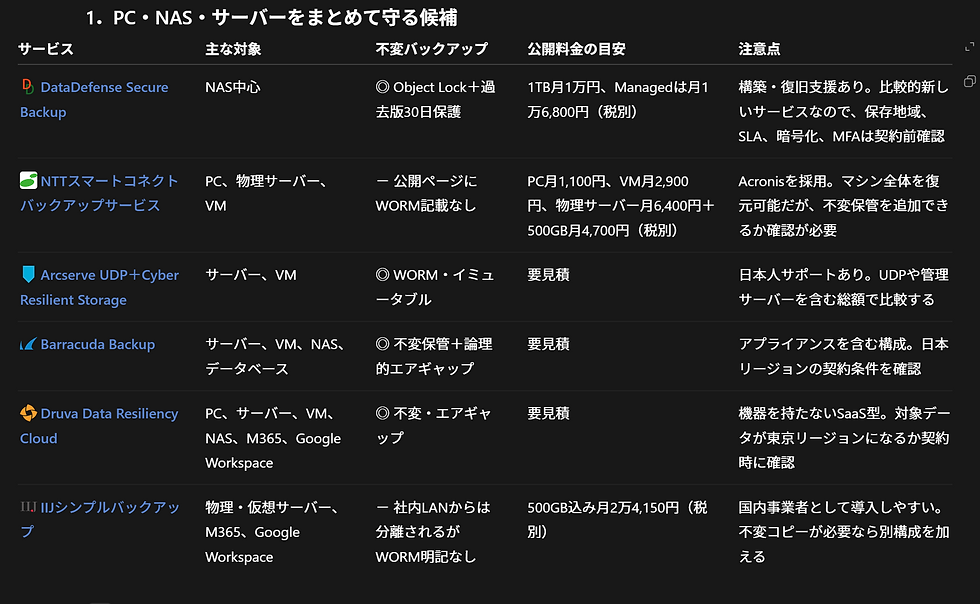
◎は、保持期間中の削除・改変を防ぐ仕組みを公式ページで確認できたものです。 「世代管理」「別ネットワークに保存」だけでは、管理者アカウントを奪われた場合に削除される可能性があります。
つまり、私達はホームページをつくる・・・といっても
貴社は作ることが目的ではないですよね
顧客リストを集め
顧客とメルマガなどでやり取りをして
顧客とビジネスの予約や購買をすすめるのが
WEB上の役割です。
皆さんに見えているだけのデザインの裏側が本当のホームページの実務です。
では、顧客データーベースはどうするのか
安全なのか
サーバーのセキュリティはどうか
あとは、ここ五年くらいは動画も自社サーバー内に置けるか
エージェント機能はどうあるのが最適か
デザインに入る前のこの準備の方が重要です。
デザイナーさんだけでは、ここまでの実務経験がある方は非常に少ないです。
2.安全なバックアップ保管庫
これらは低価格で強力ですが、基本的には「保存先」です。バックアップソフト、監視、復旧作業は別に必要です。
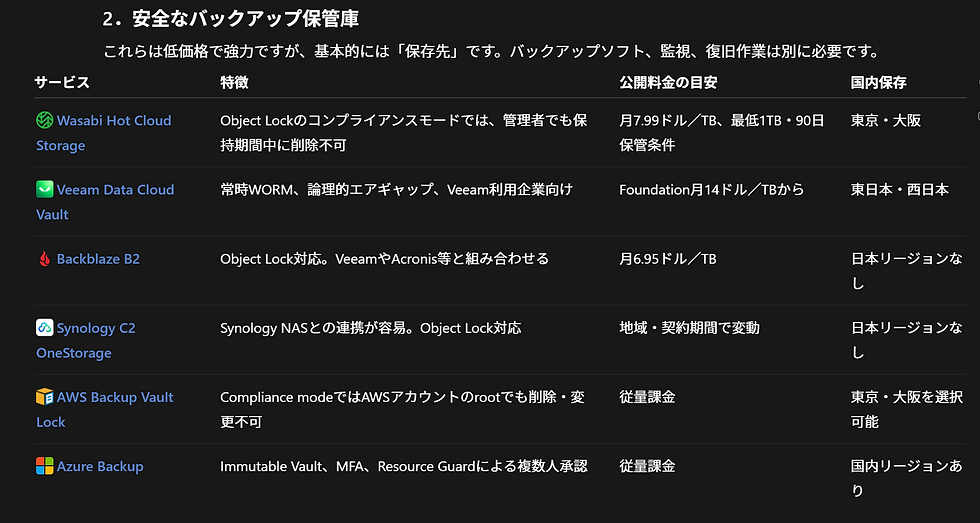
小さな会社がWasabiやAWSだけを直接契約しても、設定・監視・復旧ができなければ意味がありません。国内のIT事業者に、バックアップソフトとの組み合わせと復元訓練まで依頼する形が安全です。
そういう意味で、AIエージェントは、当初小さく始める、とお勧めしています。
Googleworkspaceの法人契約で、安全な環境で試す。
クリエイティブ作業と、営業作業、経理・購買などの支払い情報での作業PCを分離するもなど、費用をかけずに回す方法もあります。
もちろんPC1台だとしたら、もう一台必要です。
AIを使い倒したいならメモリーり大きいもの、最低でも32はほしいものです。
購入時期の一番最高峰を買っておくと間違いありません。
それは補助金などソフトやPCで活用しましょう。
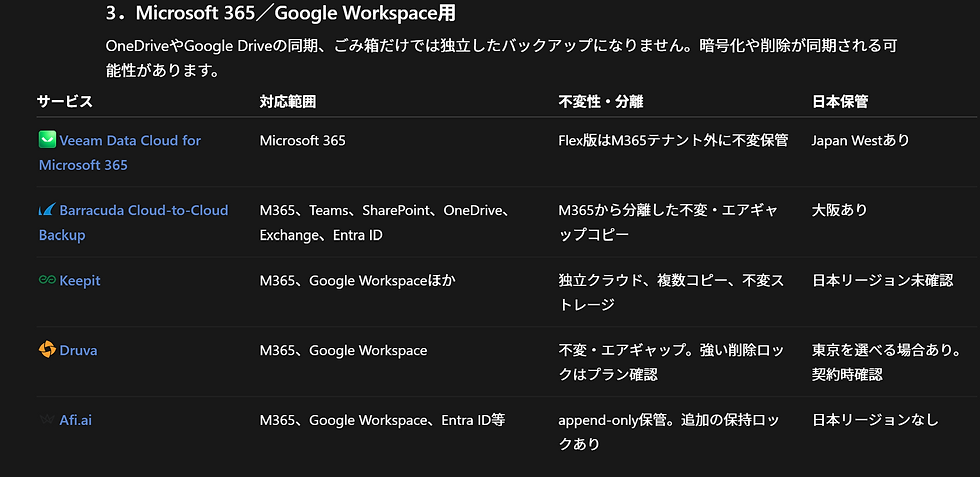
3.Microsoft 365/Google Workspace用
OneDriveやGoogle Driveの同期、ごみ箱だけでは独立したバックアップになりません。
暗号化や削除が同期される可能性があります。
小さな会社なら、この選び方です
PC数台からサーバーまで、管理も任せたい → 国内事業者が提供するAcronis系、Druva、Barracudaを比較。
NASに顧客資料や業務データを保存している → DataDefense、またはSynology+Wasabi Object Lock。
Windows Serverや仮想サーバーを確実に戻したい → Arcserve UDP+CRS、またはVeeam+Vault。
Microsoft 365中心 → Barracuda Cloud-to-Cloud BackupかVeeam Data Cloud。
Microsoft 365とGoogle Workspaceが混在 → DruvaかKeepit
医療・福祉・士業 → 国内保存、再委託先、暗号鍵、監査ログ、管理者権限、事故時の復旧支援まで契約書で確認。製品だけを購入するより、 運用を含むマネージド型が向いています。
契約前に聞くべき8項目
管理者アカウントを奪われても、バックアップを削除できないか
イミュータブル機能は標準か、追加設定・追加料金が必要か
保存先は契約上も日本国内か
管理者全員にMFAを強制できるか
PC、サーバー、NAS、M365のどこまで戻せるか
ファイルだけでなく、システム全体を復元できるか
半年または四半期ごとの復元テストを実施してくれるか
攻撃時に誰へ連絡し、何時間で復旧作業を始めるのか
なお、バックアップは「盗まれた個人情報を取り戻す仕組み」ではありません。 漏えいそのものを防ぐには、MFA、端末分離、EDR、更新、権限管理も必要です。 バックアップが守るのは、主として「事業を復旧できる可能性」です。
⚽️ひとり社長や起業したてに多いケース Microsoft 365とGoogle Workspaceが混在 → DruvaかKeepit。 one driveとGoogleドライブ 両方でカンリしている場合 なぜ今は、DruvaとKeepitなのか
理由は、DruvaとKeepitが、Microsoft 365とGoogle Workspaceの両方を一つの管理画面からバックアップできるためです。
具体的には、次のデータをまとめて管理できます。
Microsoft 365:Exchange、OneDrive、SharePoint、Teamsなど
Google Workspace:Gmail、Google Drive、共有ドライブ、カレンダーなど
両方が混在している会社で別々のバックアップサービスを使うと、保存期間、管理者、復元方法、請求、異常通知も分かれます。 DruvaやKeepitなら、それらを一元管理しやすくなります。
また、MicrosoftやGoogleとは別の管理環境にバックアップを持つため、元のアカウントが乗っ取られたり、ファイルが削除・暗号化されたりした場合にも、過去の状態から戻せる可能性があります。
違いを簡単にまとめると、
まとめると
Microsoft 365とGoogle Workspaceを併用している会社では、それぞれ別の方法でバックアップすると、確認する管理画面も、復元方法も、異常に気づく場所も分かれてしまいます。DruvaやKeepitのように両方へ対応したサービスを使えば、メール、ファイル、共有ドライブなどを一つの管理環境で保護しやすくなります。
ただし、どちらも自動的に最適という意味ではありません。保存先の国、日本語での緊急対応、保持期間、料金、退職者データの扱い、管理者でも削除できない設定の有無は、契約前に確認が必要です。特に国内保存が必須の医療・福祉・士業では、実際に適用される保存リージョンを確認します。
❓MFA ってなに?
MFAは「多要素認証(Multi-Factor Authentication)」です。
パスワードだけでログインせず、次のような別の確認方法を組み合わせます。
パスワード:本人だけが知っている情報
スマートフォンの認証アプリ:本人が持っているもの
指紋・顔認証:本人の身体的な特徴
パスキーやセキュリティキー
例えば、パスワードが盗まれても、スマートフォンでの承認がなければログインできないようにします。
バックアップサービスでは特に重要です。管理者アカウントを乗っ取られると、攻撃者にバックアップまで削除される可能性があるためです。
記事では、次の表現がわかりやすいと思います。
二段階認証・多要素認証(MFA)を設定し、パスワードを盗まれても、第三者が簡単にログインできない状態にしておきましょう。
なお、SMS認証よりも、認証アプリ、パスキー、物理的なセキュリティキーの方が一般に安全性は高くなります。
二段階認証 めんどくさがらずに、やりましょう。 私の周りでも、Facebookのっとられた、Chatwork乗っ取られた など見聞きします。 乗っ取られたらすぐに、ありもしない請求を送ってきたりします。 ある方は、何か月もご本人が気づかず、その間に 「なんなんだろう、買っていない請求をおくられてもねぇ」と 信用が崩れていきます。 乗っ取りがわかった後も、士業ならどうでしょう。
ローカルビジネスで、まだ使用されることか多い Wordpressもいつも攻撃が多いですが 直近はまた違うリスク報告がありました。
直近のWordPressリスク
1.WordPress本体に相次いでセキュリティ更新
2026年10月6日に「WordPress 7.1.3」が公開され、7件のセキュリティ問題が修正されました。
コメント管理画面での不正スクリプト実行、非公開投稿のコメント情報の露出、SQLインジェクションなどが含まれています。WordPress公式は、直ちに更新するよう勧めています。
その直前の9月22日にも、外部からログインせずに攻撃でき、条件によってはサーバー上で不正なプログラムを実行できる重大な問題が修正されました。
この問題は、修正版の公開から数時間で攻撃対象の探索が始まり、その後、ファイルを書き込もうとする攻撃まで確認されています。
つまり、「時間のあるときに更新する」では間に合わない。
2.Bricksforgeプラグインが現在攻撃対象
Bricks Builderの拡張プラグイン「Bricksforge」では、 ログインしていない攻撃者が不正なPHPファイルをアップロードし、 サイトを操作できる重大な問題が確認されています。
危険なバージョン:3.1.8.9以前
修正版:3.1.8.10以降
2026年10月7日から実際の攻撃を観測
使用している場合は、すぐに更新と侵害確認が必要です。
3.問い合わせや注文を「管理者が開いた瞬間」に乗っ取られる攻撃
10月4日から5日にかけて、次のプラグインを狙う攻撃が確認されています。
WPC Product Bundles for WooCommerce:8.6.6以前
Ninja Forms:3.15.3以前
攻撃者が細工した注文情報や問い合わせ内容を送信し、管理者がWordPressの管理画面でそれを開くと、不正な処理が動きます。
その結果、
不正なプラグインを設置する
新しい管理者を作る
管理画面に表示されない管理者を隠す
正規管理者になりすましてログインできる裏口を作る
という動作が確認されています。
修正版は、WPC Product Bundlesが8.6.7以降、Ninja Formsが3.15.4以降です。
これは「顧客情報の管理」と「ホームページ管理」が別々ではないことを示しています。
問い合わせフォームに届いた内容そのものが、ホームページを乗っ取る入口になるからです。
4.日本でよく使われるMW WP Formも確認が必要
MW WP Formでは、特定の設定を使用している場合に、外部からファイルを移動され、サイトの乗っ取りにつながる問題が2026年に修正されています。
危険なバージョン:5.1.0以前
修正版:5.1.1以降
ファイルアップロード欄と「問い合わせデータをデータベースに保存する」設定を使っている場合は特に確認
Wordfenceの調査報告
このフォームは使うべきではなく、Wordpress内にそもそもフォームはおかないほうが安全だと私は思います。
まず確認すること
WordPressを使用している会社は、次を確認してください。
WordPress本体が最新のセキュリティ修正版か
Bricksforge、Ninja Forms、WPC Product Bundles、MW WP Formを使用していないか
使用中のプラグインとバージョンを一覧にできるか
使っていないプラグインやテーマを、停止だけでなく削除しているか
見覚えのない管理者アカウントがないか
ドメイン、レンタルサーバー、WordPressのすべてにMFAを設定しているか
問い合わせ内容がWordPress内に何年分保存されているか
サイトのファイルとデータベースを、サーバー外にもバックアップしているか
バックアップから実際に復元したことがあるか
WordPress公式も、本体・プラグイン・テーマの継続的な更新と、異なる場所に複数のバックアップを保存することを勧めています。
、
異常を見つけたときの停止ルール
次の状態があれば、単に不審なファイルや管理者を削除して終わらせてはいけません。
見覚えのない管理者やプラグインがある
別のサイトへ勝手に転送される
検索結果に覚えのない外国語や通販ページが出る
パスワード変更通知が届いた
uploadsフォルダなどに不審なPHPファイルがある
お客様から「サイトを開くと警告が出る」と連絡が来た
この場合は、公開停止またはアクセス制限を判断し、ログを消さず、正常と思われるバックアップで上書きする前に侵入経路を調べます。原因を残したまま復元すると、再び侵入される可能性があります。
参照元:


コメント